
Panduan Permohonan Pensijilan ISO 27001 Di Malaysia
Di Malaysia, sesebuah organisasi menerima pensijilan ISO/IEC 27001 apabila badan pensijilan bebas yang diakreditasi mengesahkan bahawa ia mempunyai sistem pengurusan keselamatan maklumat (ISMS) yang memenuhi standard antarabangsa.
Memandangkan pembaca mungkin sudah tahu bahawa ISO 27001 tidak wajib tetapi mempunyai sebab untuk mendapatkannya, panduan kami hanya memberi tumpuan kepada perkara praktikal untuk mendapatkan pensijilan, yang dibahagikan kepada:
- peranan badan pensijilan
- syarat kelayakan
- dokumentasi sokongan ISMS
- langkah-langkah dalam proses pensijilan
- bagaimana ISO 27001 menyokong pematuhan PDPA, dan
- kos pensijilan
Sudah tentu, anda boleh terus hubungi kami untuk bantuan!
Kalau tidak, jom mulakan.
Nota: Kami kongsi contoh di bawah untuk memberi anda gambaran yang lebih jelas, bukan untuk galakkan penggunaannya. Pilihan dan justifikasi anda mesti berdasarkan penilaian risiko anda sendiri.
Peranan badan pensijilan
Jika ini pensijilan ISO pertama anda, pensijilan sebenar dijalankan oleh badan pensijilan bebas yang diakreditasi oleh Jabatan Standard Malaysia.
Terdapat banyak badan sedemikian di Malaysia, dan setiap satunya dibenarkan menetapkan yuran, proses permohonan dan syarat masing-masing (asalkan mematuhi standard ISO).
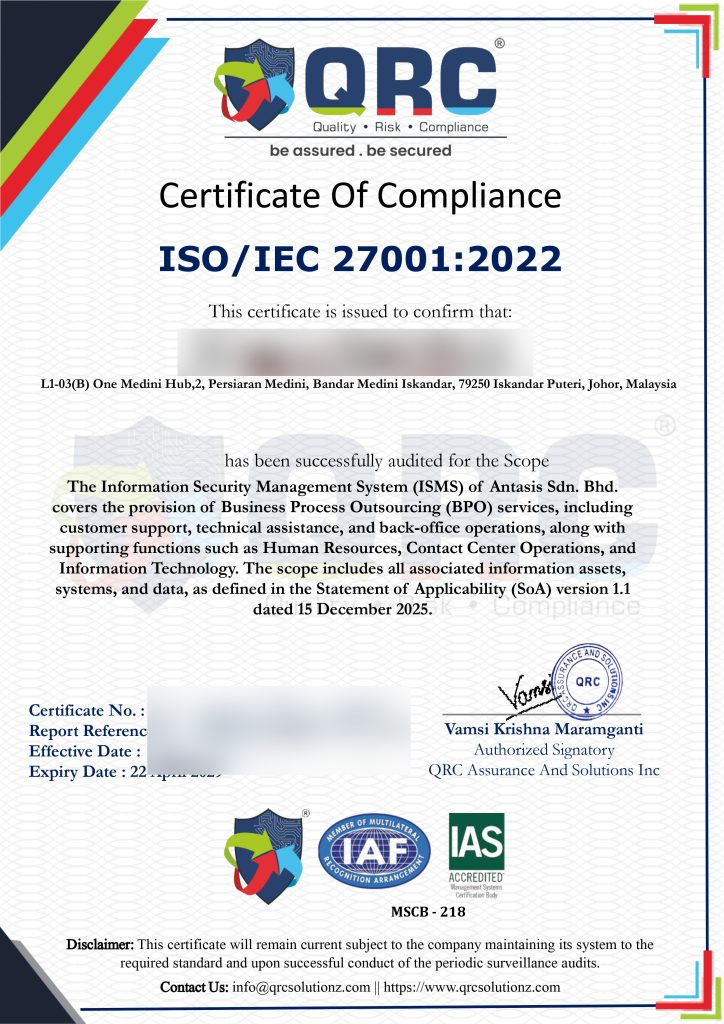
Badan-badan ini dikehendaki kekal saksama dan dilarang membantu anda membangunkan ISMS anda dalam apa jua cara. Sebaliknya, peranan mereka sentiasa terhad kepada:
- mengaudit ISMS anda berdasarkan keperluan ISO 27001
- membangkitkan sebarang ketidakakuran yang ditemui untuk anda tangani
- mengesyorkan dan mengeluarkan sijil anda setelah semua keperluan dipenuhi, dan
- menjalankan audit pengawasan dan audit pensijilan semula untuk memastikan sijil anda kekal sah
Untuk bantuan membangunkan proses dan dokumentasi yang mematuhi keperluan, anda perlu melantik seorang perunding ISO yang berasingan daripada badan pensijilan yang mengaudit anda.
Syarat kelayakan
Mana-mana organisasi di Malaysia, tanpa mengira saiz atau sektor, boleh mendapat pensijilan ISO 27001, asalkan ia mempunyai ISMS yang memenuhi standard seperti yang ditetapkan dalam ISO/IEC 27001:2022.
Ini tidak semestinya bermakna anda perlu mempunyai ISMS yang sudah beroperasi semasa anda memohon, tetapi sebelum badan pensijilan boleh mengesyorkan anda untuk pensijilan, anda mesti menunjukkan:
- skop yang ditetapkan merangkumi sistem, lokasi dan maklumat yang terlibat, serta dasar keselamatan maklumat yang diluluskan oleh pengurusan atasan
- penilaian risiko keselamatan maklumat dan pelan rawatan risiko
- Penyata Kebolehgunaan yang lengkap
- objektif keselamatan maklumat dengan sasaran yang boleh diukur
- rekod yang menunjukkan sistem telah beroperasi untuk suatu tempoh masa
- sekurang-kurangnya satu audit dalaman penuh dan satu kajian semula pengurusan yang telah selesai
Sebagai sebahagian daripada proses ini, setiap pemohon mesti menentukan langkah keselamatan yang berkaitan dengan mereka dengan memilih daripada senarai 93 pilihan yang dikenali sebagai Annex A.
Annex A
Annex A ialah senarai 93 langkah keselamatan yang boleh diambil di bawah ISO 27001. Senarai penuhnya lebih panjang daripada panduan ini, jadi kami akan memautkan kepada 93 kawalan di bawah Annex A bagi mereka yang ingin mengetahui lebih lanjut.
Secara ringkas, 93 kawalan Annex A dikumpulkan kepada empat tema:
| Tema | Apa yang diliputi | Contoh |
|---|---|---|
| Organisasi (37 kawalan) | peraturan, dasar dan tanggungjawab untuk mengurus keselamatan maklumat | dasar keselamatan maklumat, keselamatan pembekal, pengurusan insiden |
| Manusia (8 kawalan) | cara kakitangan diambil bekerja, dilatih dan diurus dalam mengendalikan maklumat | semakan latar belakang, latihan kesedaran keselamatan, perjanjian kerahsiaan |
| Fizikal (14 kawalan) | melindungi premis dan peralatan di mana maklumat disimpan atau dikendalikan | kawalan akses pejabat, bilik pelayan yang selamat, peraturan meja bersih |
| Teknologi (34 kawalan) | melindungi sistem IT, rangkaian dan perisian | hak akses pengguna, perlindungan perisian hasad, sandaran, penyulitan |
Ia berfungsi seperti menu kerana pemohon memilih kawalan yang menangani risiko mereka sendiri dan bukannya menggunakan setiap satu, walaupun kebanyakan perniagaan sudah tentu perlu menggunakan kawalan daripada keempat-empat tema.
Kawalan yang anda pilih, pengecualian dan justifikasi direkodkan dalam Penyata Kebolehgunaan (Statement of Applicability, SoA).
Penyata Kebolehgunaan
SoA mungkin kedengaran menakutkan, tetapi ia tidaklah rumit, cuma panjang, kerana ia pada asasnya ialah jadual dengan satu baris bagi setiap 93 kawalan Annex A.
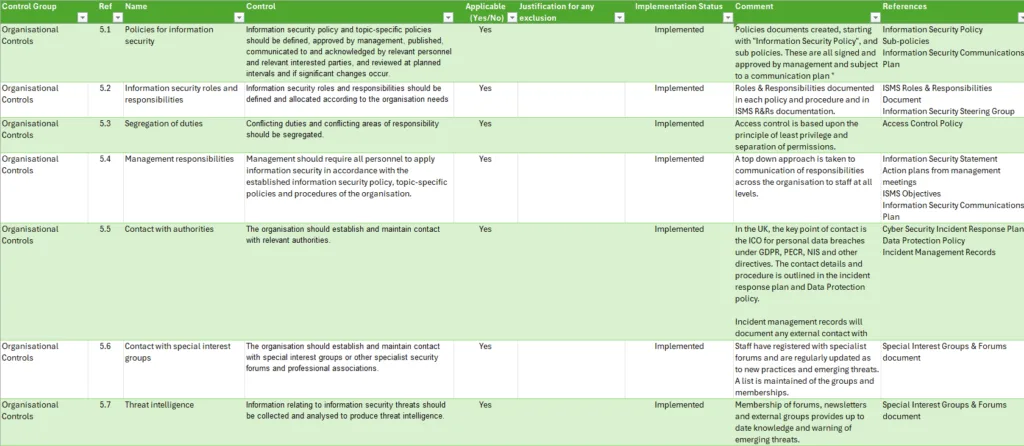
Bagi setiap kawalan, perkara utama yang perlu dimasukkan ialah:
- kebolehgunaan: sama ada kawalan tersebut terpakai kepada organisasi anda
- justifikasi: sebab anda memasukkan atau mengecualikannya
- status pelaksanaan: sama ada kawalan tersebut telah dilaksanakan, sedang dilaksanakan atau belum dilaksanakan
Banyak SoA juga merekodkan pemilik setiap kawalan, lokasi bukti sokongan dan tarikh semakan terakhir, walaupun ini adalah pilihan. Juruaudit paling menumpukan perhatian kepada pengecualian anda, jadi pastikan setiap satunya mempunyai sebab yang jelas. Untuk pemahaman yang lebih baik, lihat templat Penyata Kebolehgunaan ini.
Kawalan yang anda pilih kemudiannya perlu ditangani dalam dokumentasi ISMS anda.
Dokumen sokongan ISMS
Dokumentasi ISMS anda ialah senarai semua maklumat yang dikehendaki oleh ISO 27001 untuk anda sediakan.
Maklumat ini terbahagi kepada dua jenis:
| Jenis | Maksud | Contoh |
|---|---|---|
| Dokumen | dokumen hidup yang anda kemas kini dari semasa ke semasa |
|
| Rekod | bukti bahawa sesuatu telah berlaku |
|
Banyak organisasi menghimpunkan teras dokumentasi ini ke dalam manual ISMS, walaupun bagi ISO 27001, SoA dan pelan rawatan risiko biasanya ialah perkara yang paling teliti diperiksa oleh juruaudit. Seperti semua dokumentasi yang baik, ia tidak perlu kelihatan menarik, tetapi ia mesti lengkap.
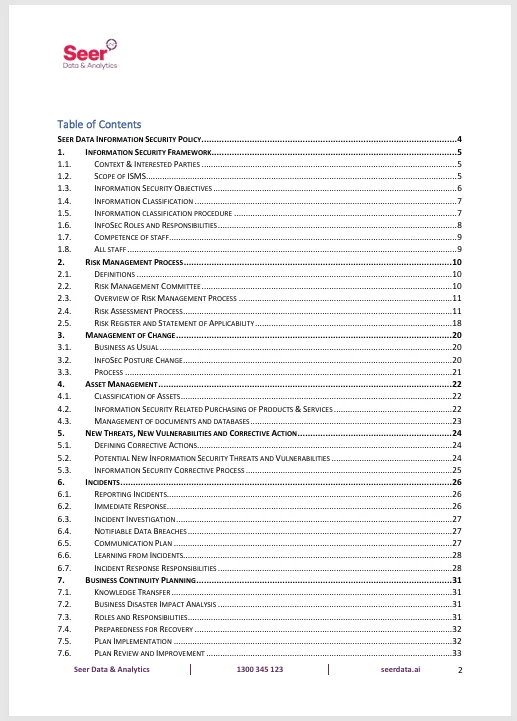
Sebagai contoh, lihat contoh manual ISMS ini daripada sebuah firma perkongsian data di Australia.
Setelah itu diterangkan, mari kita lihat proses pensijilan itu sendiri.
Langkah-langkah pensijilan
Setiap badan menetapkan proses khusus masing-masing, tetapi secara amnya terdapat tujuh langkah utama:
| Langkah | Peringkat | Penerangan |
|---|---|---|
| 1 | Soal selidik | Hantar soal selidik dalam pakej permohonan supaya badan pensijilan boleh menyediakan sebut harga. |
| 2 | Permohonan | Terima sebut harga, kemudian hantar borang permohonan bersama yuran permohonan. Seorang ketua pasukan audit akan dilantik untuk fail anda. |
| 3 | Audit Peringkat 1 | Juruaudit menyemak dokumentasi ISMS anda dan sama ada anda bersedia untuk Peringkat 2. |
| 4 | Audit Peringkat 2 | Setelah dapatan Peringkat 1 diselesaikan, juruaudit menilai sejauh mana ISMS anda dilaksanakan dan keberkesanannya. |
| 5 | Syor | Setelah sebarang ketidakakuran disahkan ditutup, ketua pasukan audit menghantar laporan syor kepada Panel Pensijilan. |
| 6 | Kelulusan | Panel Pensijilan menyemak dan meluluskan syor tersebut. |
| 7 | Sijil | Sijil dikeluarkan setelah semua yuran dibayar dan Perjanjian Pensijilan ditandatangani. |
Tempoh yang diambil bergantung pada saiz operasi anda, tetapi sebagai anggaran umum, jangkakan ia mengambil masa 3 hingga 6 bulan.
Mari kita lihat beberapa langkah ini dengan lebih terperinci.
Audit Peringkat 1
Audit Peringkat 1 ialah peringkat semakan dokumen untuk menentukan sama ada dokumentasi ISMS anda cukup memadai untuk anda meneruskan ke Peringkat 2. Juruaudit biasanya akan menyemak:
- skop anda
- dasar keselamatan maklumat
- penilaian risiko dan pelan rawatan risiko
- Penyata Kebolehgunaan, termasuk sebarang kawalan yang dikecualikan, dan
- objektif
Mereka kemudian akan mengesahkan bahawa audit dalaman dan kajian semula pengurusan telah dirancang atau dilaksanakan.
Audit Peringkat 2
Audit Peringkat 2 ialah lawatan tapak untuk menilai bagaimana ISMS anda dilaksanakan, di mana juruaudit mengesahkan bahawa apa yang dinyatakan dalam dokumen anda benar-benar dipraktikkan. Oleh itu, jangkakan mereka akan:
- menyemak cara akses pengguna diberikan, disemak dan ditarik balik
- mengesahkan bahawa sandaran dibuat dan boleh dipulihkan
- menyemak log insiden keselamatan anda
- memeriksa keselamatan fizikal pejabat dan bilik pelayan
- menemu bual kakitangan tentang kesedaran keselamatan mereka, seperti cara mengenal pasti pancingan data (phishing)
- menyemak cara anda mengawal pembekal awan dan IT, dan
- membandingkan rekod anda dengan prosedur anda
Ketua pasukan audit kemudian akan menyediakan syor untuk pensijilan.
Atau, lebih berkemungkinan, mereka akan membangkitkan beberapa isu terlebih dahulu!
Menangani ketidakakuran
Walau sehalus mana pun persediaan anda, besar kemungkinan juruaudit akan menemui perkara yang tidak memenuhi standard. Perkara ini dibangkitkan sebagai ketidakakuran, yang biasanya dikategorikan sebagai:
- kecil: kelalaian terpencil yang tidak menjejaskan sistem secara keseluruhan
- besar: sesuatu keperluan langsung tidak dipenuhi, atau sistem telah gagal sehingga menjejaskan hasilnya
Anda akan diberi tarikh akhir untuk memberi maklum balas dengan pembetulan dan pelan tindakan pembetulan yang menangani punca sebenar. Setiap badan pensijilan menetapkan tarikh akhir maklum balas masing-masing, jadi semak laporan audit anda.
Ketua pasukan audit hanya akan mengesyorkan anda untuk pensijilan setelah ketidakakuran anda disahkan selesai. Jika susulan tidak menunjukkan sebarang isu lain, sijil anda akan dikeluarkan, dan sah selama tiga tahun.
Sekarang anda sudah mempunyai sijil, mari kita lihat apa yang diperlukan untuk mengekalkannya.
Audit pengawasan
Setelah disijilkan, anda akan menjalani satu audit pengawasan setiap tahun (dua kali setahun dalam keadaan luar biasa) untuk mengesahkan bahawa ISMS anda masih dilaksanakan dan ditambah baik dengan sewajarnya.
Audit pengawasan lebih singkat berbanding audit awal dan memberi tumpuan kepada kawasan yang disampel, perubahan terkini, insiden keselamatan dan kemajuan objektif anda.
Tempoh sah dan pensijilan semula
Secara ringkas, sijil ISO 27001 sah selama tiga tahun, dengan audit pensijilan semula pada tahun ketiga yang mesti diselesaikan sebelum sijil tamat tempoh.
Memandangkan ISMS anda telah dinilai semasa pensijilan awal, pensijilan semula tidak bermula dari kosong. Juruaudit menyemak prestasi sistem sepanjang tiga tahun penuh dan mengesahkan bahawa ia masih berkesan.
Seterusnya, mari kita lihat bagaimana semua ini berkait dengan undang-undang data peribadi Malaysia.
ISO 27001 dan pematuhan PDPA
Perkara ini di luar skop panduan, tetapi kami rasa ia penting untuk ditekankan kerana perniagaan Malaysia yang mendapatkan pensijilan ISO 27001 sering kali termasuk dalam ambang beberapa kewajipan mandatori di bawah Akta Perlindungan Data Peribadi 2010 (PDPA).
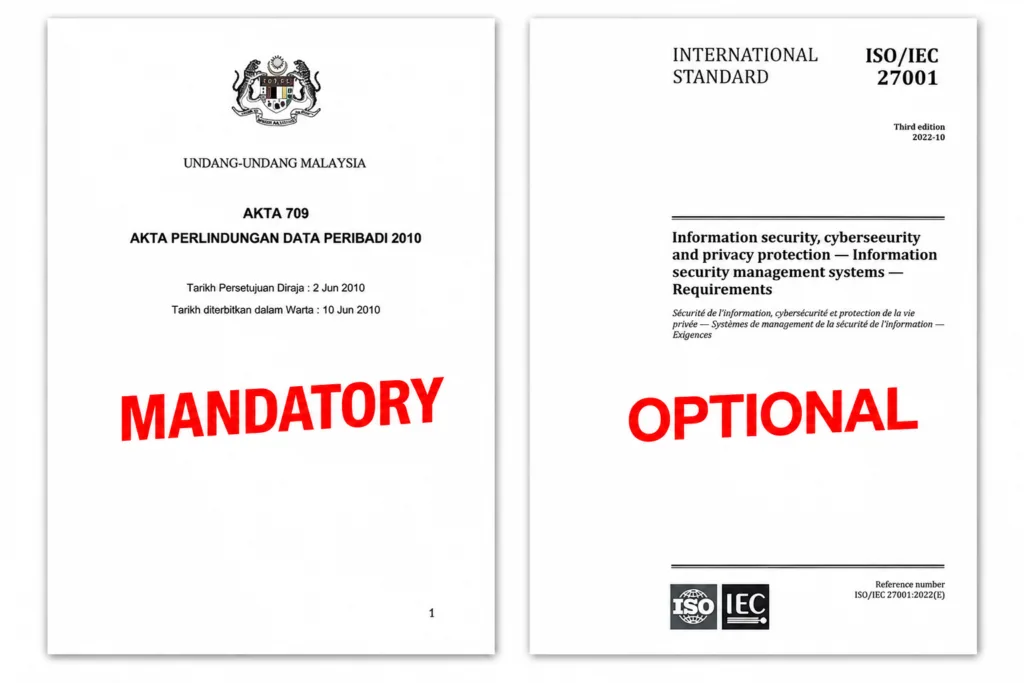
Menurut peguam cara pematuhan PDPA Edwin Lee & Partners, kewajipan ini termasuk:
- pendaftaran pengawal data
- pelantikan pegawai perlindungan data (DPO)
- pemberitahuan pelanggaran data dalam masa yang ditetapkan
- pematuhan kepada 7 prinsip perlindungan data peribadi PDPA
Memandangkan ISO 27001 tidak direka khusus untuk pematuhan PDPA, pensijilan ISO sahaja masih akan meninggalkan ruang kosong dalam senarai semak pematuhan PDPA anda. Berikut ialah gambaran ringkasnya:
| Keperluan PDPA | Diliputi oleh ISO 27001? |
|---|---|
| melindungi data peribadi daripada kehilangan, penyalahgunaan dan akses tanpa kebenaran | ya, melalui penilaian risiko anda dan kawalan Annex A seperti kawalan akses dan penyulitan |
| melaporkan pelanggaran dalam masa 72 jam | sebahagian besarnya, kerana kawalan pengurusan insiden ISO 27001 memberi anda proses untuk mengesan, menilai dan meningkatkan pelanggaran dengan cepat |
| memastikan pemproses data melindungi data peribadi | sebahagian besarnya, melalui kawalan keselamatan pembekal dan kontrak |
| melantik DPO | tidak, ini mesti dilakukan secara berasingan |
| persetujuan, notis dan kemudahalihan data | tidak, ini kekal sebagai kewajipan PDPA yang berasingan |
Sudah tentu, keinginan untuk mendapatkan pensijilan ISO 27001 tidak bermakna anda pasti termasuk dalam ambang PDPA, cuma ia sangat berkemungkinan, jadi sahkan sama ada ambang tersebut terpakai kepada anda.
Jika ya, anda mungkin memerlukan sokongan daripada perunding PDPA yang khusus.
Kini kita tiba di bahagian terakhir, dan kami memohon maaf terlebih dahulu kerana jawapannya ialah ‘bergantung’!
Kos pensijilan
Tiada jadual yuran tetap untuk pensijilan ISO 27001, dan setiap badan pensijilan akan memberikan anggaran sebut harga yang bergantung pada:
- saiz organisasi
- skop pensijilan, termasuk bilangan sistem dan lokasi yang diliputi
- bilangan pekerja
- lokasi
- sama ada anda memohon pensijilan ISO lain pada masa yang sama
Kebanyakan badan pensijilan mempunyai borang pertanyaan yang memudahkan anda memasukkan butiran dan menerima sebut harga, jadi hantarlah kepada beberapa badan untuk mendapatkan tawaran terbaik. Berdasarkan pengalaman kami, jika anda juga memerlukan bantuan perunding, bersedialah untuk membelanjakan kira-kira RM100,000.
Selain itu, setelah disijilkan, anda boleh menuntut potongan dua kali ke atas yuran pensijilan anda.
Maksud potongan dua kali
Di bawah Perenggan 34(6)(ma) Akta Cukai Pendapatan 1967, asalkan badan pensijilan anda diakreditasi oleh Jabatan Standard Malaysia, anda boleh menolak dua kali ganda jumlah yang anda bayar daripada pendapatan bercukai anda dalam tahun taksiran sijil tersebut dikeluarkan.
Sebagai contoh, jika anda membelanjakan RM20,000 untuk pensijilan, anda boleh menolak RM40,000 daripada pendapatan bercukai anda. Pada kadar cukai 24%, ini menjimatkan RM9,600; pada kadar 15%, ia menjimatkan RM6,000.
Walau bagaimanapun, hanya yuran yang dikenakan oleh badan pensijilan layak. Yuran perunding dan perbelanjaan modal (seperti perkakasan yang dibeli untuk memenuhi keperluan pematuhan) tidak melayakkan anda untuk potongan dua kali, tetapi mungkin masih layak untuk faedah cukai lain.
Itu sahaja daripada kami, dan kami doakan anda berjaya mendapatkan pensijilan 😊
Biar MISHU bantu pensijilan ISO 27001 anda

Secara langsung dan melalui rakan kongsi kami, MISHU membantu operasi di Malaysia memohon lesen daripada agensi daerah dan persekutuan. Hubungi kami hari ini jika anda mahukan bantuan untuk mendapatkan pensijilan ISO 27001 bagi perniagaan anda!